תקנים והסמכות
בשנת 2023 עברנו בהצלחה מבדק לשני תקני אבטחת מידע בינלאומיים: ISO 27001 ו-ISO 27799. התעודות שקיבלנו מוצגות כאן במלואן, ותאריכי התוקף מופיעים עליהן. לא חידשנו אותן מאז, ולכן אנחנו לא מציגים את עצמנו כמוסמכים היום.
מה שנשאר מהמבדק הוא אופן העבודה. הנהלים, המדיניות והבקרות שנבנו לקראתו הם אלה שאנחנו עובדים לפיהם מאז, ובקרת CISO ו-DPO ממשיכה להתקיים בחברה באופן שוטף.
ISO 27001 - ניהול אבטחת מידע
התקן קובע כיצד ארגון בונה ומתחזק מערכת לניהול אבטחת מידע: מיפוי הנכסים והסיכונים, מדיניות כתובה, בקרות גישה, טיפול באירועים, וביקורת תקופתית על כל אלה. המבדק בוחן שהנהלים קיימים בכתב, שהם מיושמים בפועל, ושיש מי שאחראי עליהם.
ISO 27799 - אבטחת מידע בתחום הבריאות
התקן מרחיב את ISO 27001 למידע רפואי, שרגישותו והרגולציה סביבו גבוהות יותר. הוא רלוונטי ללקוחות שלנו מתחום המרפאות והבריאות, שאצלם מידע על מטופלים עובר במערכות שאנחנו מנהלים.
התעודות מהמבדק
שלוש התעודות שהתקבלו ב-2023, כפי שהן. תאריכי התוקף מופיעים על גבי כל תעודה.


בקרה מקצועית בחברה
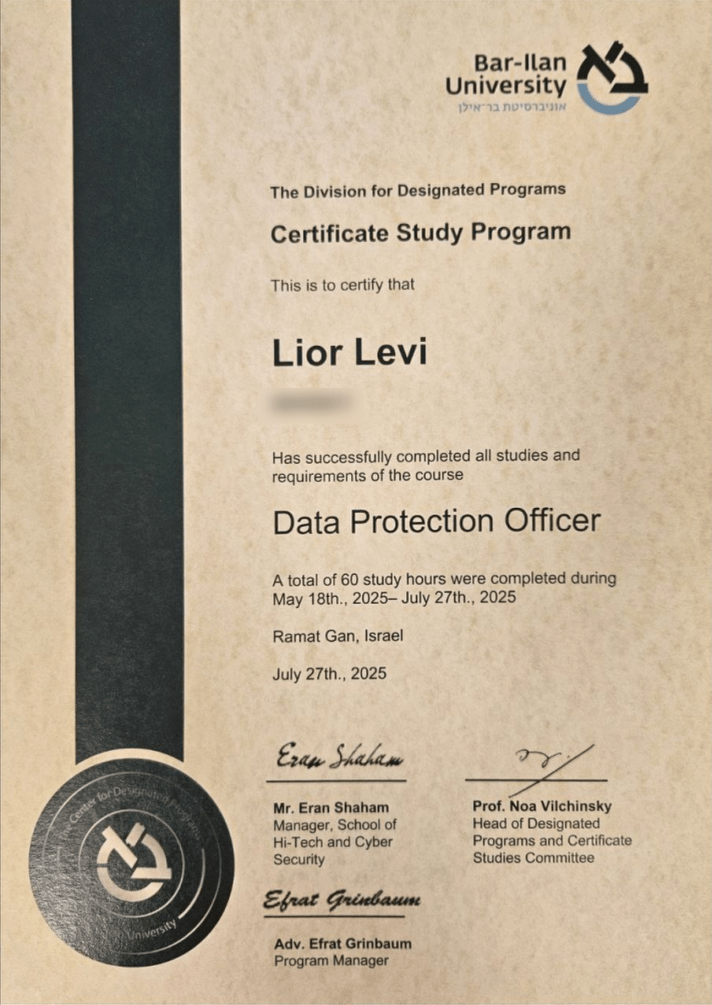
שתי ההסמכות האישיות של ליאור לוי, שאחראי אצלנו על אבטחת המידע והפרטיות.
קצין אבטחת מידע ראשי - CISO
אחראי על אסטרטגיית האבטחה, ניהול סיכוני הסייבר והטמעת המדיניות שמגנה על נכסי המידע והמערכות הקריטיות. בפועל: ניהול סיכונים, בקרה על מדיניות אבטחת המידע, ניהול זהויות והרשאות גישה, תגובה לאירועי סייבר, ובניית תוכניות התאוששות והמשכיות עסקית.
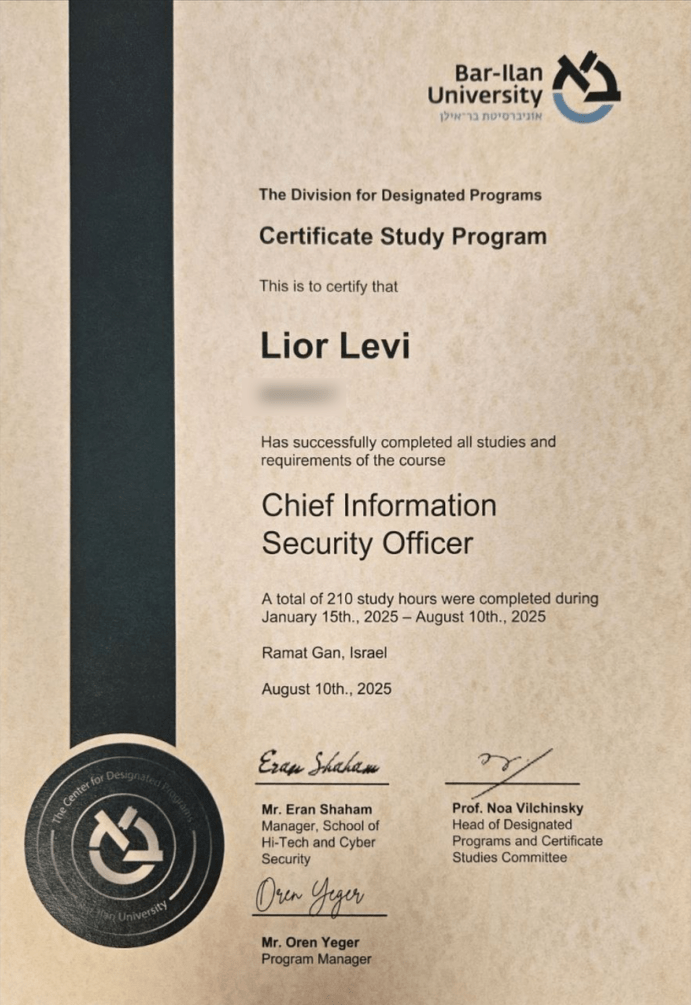
קצין הגנת מידע - DPO
אחראי לוודא שהחברה פועלת לפי דרישות חוקי הפרטיות, ובכללם החוק הישראלי להגנת הפרטיות ו-GDPR. תפקידו כולל פיקוח על תהליכי הטיפול במידע רגיש, בקרה תקופתית, הדרכת הצוותים וייעוץ שוטף בכל הקשור לפרטיות.
פנייה לממונה על הגנת הפרטיות (DPO):
ליאור לוי · הצגת כתובת המייל · 072-2281396